- Home
- Diensten
- Implementaties
- ISO 27001 implementatie
Implementaties
ISO 27001 implementatie: van nulmeting tot certificaat
Wij begeleiden uw organisatie naar een werkend ISMS volgens ISO 27001:2022. Pragmatisch, zonder overbodige documentatie en ingericht door een auditor die weet wat er bij de certificeringsaudit telt.
In het kort
- Wat: Assurency begeleidt de implementatie van een ISMS volgens ISO 27001:2022, van nulmeting tot een auditklaar managementsysteem.
- Hoe: in twee trajecten. Eerst het managementsysteem (clausules 4 tot en met 10), daarna de Annex A-maatregelen op volgorde van risico.
- Door wie: Niek Gosen RE, Register EDP-Auditor en gecertificeerd Lead Auditor ISO, met ervaring bij een certificeringsinstantie voor ISO 27001.
- Resultaat: een werkend ISMS, klaar voor de certificeringsaudit door een geaccrediteerde certificerende instelling.
- Voor wie: middelgrote organisaties in Nederland, zoals IT- en SaaS-dienstverleners en leveranciers van zorg en overheid.
Waarom organisaties ISO 27001 implementeren
Steeds vaker vragen klanten, ketenpartners en aanbestedende diensten om aantoonbare informatiebeveiliging. Een ISO 27001-certificaat is daarvoor in Nederland de meest gevraagde standaard. Het laat zien dat u risico's systematisch beheerst en dat een onafhankelijke partij dat heeft getoetst.
Een certificaat is alleen de uitkomst. Waar het om gaat, is een managementsysteem dat in de dagelijkse praktijk werkt: risico's die bekend zijn, maatregelen die echt worden uitgevoerd en een organisatie die blijft verbeteren. Wij richten het ISMS zo in dat het past bij uw organisatie, niet andersom.
Valt uw organisatie onder de Cyberbeveiligingswet? Dan is ISO 27001 een sterke basis voor de zorgplicht. In de zorg is NEN 7510 de aangewezen invulling van de zorgplicht voor zorgaanbieders. Voor andere entiteiten in de zorgsector, zoals fabrikanten van medische hulpmiddelen, geldt aantoonbaar voldoen aan ISO 27001 en ISO 27002 als wettelijke route. In andere sectoren dekt ISO 27001 de zorgplicht niet automatisch volledig, maar bij de implementatie kunnen wij de aanvullende eisen direct meenemen. Lees meer in ons artikel over ISO 27001 en NIS2.
Veel gekozen door
Waarom Assurency
- Register EDP-Auditor én gecertificeerd Lead Auditor ISO. Wat wij bouwen, telt ook bij de audit.
- Geen standaard-templates die u zelf moet invullen, maar documentatie die past bij uw organisatie.
- Wekelijkse voortgangssessies, zodat besluiten snel vallen en het traject vaart houdt.
- Geen overhead. U werkt direct met de specialist, tegen een lager tarief dan bij grote kantoren.
Onze aanpak
Zo verloopt een ISO 27001-implementatie
Wij knippen de implementatie op in twee opeenvolgende trajecten. Eerst staat het managementsysteem, daarna brengen wij de maatregelen op orde. Zo bouwt u niet aan maatregelen zonder fundament.
Het managementsysteem inrichten
1. Kennismaking en ambitie
Wij brengen uw organisatie, sector en doel in kaart. Wilt u een pragmatisch basisniveau, een auditklaar ISMS of een certificaat?
2. Nulmeting en scope
Een gap-analyse ten opzichte van ISO 27001:2022 laat zien waar u staat. Samen bepalen wij de scope en een realistische planning.
3. ISMS inrichten
Beleid, risicomethodiek en risicoanalyse, rollen, Verklaring van Toepasselijkheid (SoA), monitoringsplan, auditprogramma en managementreview. Dit zijn de clausules 4 tot en met 10 van de norm.
Maatregelen op orde brengen
4. Maatregelen implementeren
De Annex A-maatregelen uit uw SoA worden ingericht op volgorde van risico. De maatregelen met de grootste impact komen eerst.
5. Iteratieve sessies
In vaak wekelijkse sessies nemen wij besluiten, ruimen wij blokkades op en houden wij de voortgang bij.
6. Finale review en overdracht
Wij toetsen het volledige ISMS in een finale review. Daarna dragen wij het dossier over aan een onafhankelijke auditpartner voor de interne audit en aan de certificerende instelling.
Benieuwd naar de details? Op de pagina Onze werkwijze lichten wij elke stap verder toe.
ISO 27001:2022
De 93 Annex A-maatregelen in vier thema's
In traject 2 brengen wij de maatregelen uit Annex A op orde. ISO 27001:2022 deelt die in vier thema's in. U hoeft ze niet allemaal in te richten: in de Verklaring van Toepasselijkheid (SoA) legt u per maatregel vast of die voor u geldt, op basis van uw risicoanalyse en wettelijke en contractuele eisen.
Organisatorisch
Beleid, rollen en afspraken die informatiebeveiliging in de organisatie borgen.
Bijvoorbeeld: leveranciersbeheer, incidentbeheer, bedrijfscontinuïteit en cloudgebruik.
Personeel
Zorgen dat medewerkers weten wat er van hen wordt verwacht, van indiensttreding tot vertrek.
Bijvoorbeeld: screening, bewustwording en training, geheimhouding en thuiswerken.
Fysiek
Bescherming van gebouwen, werkplekken en apparatuur tegen ongeautoriseerde toegang of schade.
Bijvoorbeeld: toegang tot ruimtes, clean desk, beveiliging van apparatuur en veilige afvoer.
Technologisch
Beveiliging van systemen, netwerken en applicaties.
Bijvoorbeeld: toegangsbeheer, logging en monitoring, back-up, kwetsbaarhedenbeheer en veilig ontwikkelen.
Een maatregel opnemen in de SoA is één ding. De auditor wil zien dat die ook aantoonbaar wordt uitgevoerd. Daar ligt in de praktijk het meeste werk, en daar helpen wij u bij.
Resultaat
Wat u aan het einde van het traject heeft
Geen stapel documenten die in een la verdwijnt, maar een ISMS dat werkt en dat u zelf kunt onderhouden.
Risicoanalyse en SoA
Een risicoanalyse die aansluit op uw scope en een Verklaring van Toepasselijkheid waarin elke keuze voor de 93 Annex A-maatregelen is onderbouwd.
Beleid en procedures
Informatiebeveiligingsbeleid en de procedures die de norm en uw maatregelen vragen, geschreven voor uw organisatie en niet uit een sjabloon.
Werkende maatregelen
Maatregelen die aantoonbaar worden uitgevoerd, zoals toegangsreviews, incidentbeheer, leveranciersbeheer en bewustwording.
Monitoringsplan
Wat u meet, hoe vaak en wie de resultaten beoordeelt. Zo toont u bij de audit aan dat het ISMS het hele jaar leeft.
Auditprogramma en managementreview
De verbetercyclus is ingericht, zodat interne audits, bevindingen en besluiten van de directie op elkaar aansluiten.
Een organisatie die het snapt
Proceseigenaren weten wat er van hen wordt verwacht en kunnen dat in het auditgesprek ook uitleggen.
Certificering
Van implementatie naar certificaat
Het ISO 27001-certificaat wordt afgegeven door een geaccrediteerde certificerende instelling. Die toetst in twee fasen: eerst de opzet en documentatie van uw ISMS, daarna de werking in de praktijk. Een certificaat is drie jaar geldig, met tussentijds jaarlijkse controle-audits.
Voordat u de certificeringsaudit ingaat, vraagt de norm om een interne audit en een managementreview. Ook wil de certificerende instelling zien dat het ISMS al enige tijd draait, met de eerste monitoringsresultaten. Daar houden wij in de planning vanaf het begin rekening mee.
Onafhankelijkheid
Hebben wij uw ISMS geïmplementeerd, dan voeren wij de interne audit niet zelf uit. Wij zorgen voor een warme overdracht naar een onafhankelijke auditpartner, zodat de toetsing objectief blijft. Is uw ISMS elders ingericht, dan kunt u voor de interne audit ISO 27001 wel bij ons terecht.
Wilt u weten wat de auditor precies beoordeelt? Lees ons artikel Hoe bereid je je voor op een ISO 27001 interne audit?
Wat kost een ISO 27001 implementatie?
De kosten van een implementatietraject worden bepaald door drie factoren:
Scope
Welke locaties, processen, systemen en diensten binnen het ISMS vallen
Startpositie
Wat al is ingericht en hoe volwassen de organisatie al is
Eigen inzet
Hoeveel u zelf uitvoert en hoeveel wij voor u inrichten
Zelf implementeren lijkt goedkoper, maar pakt in de praktijk vaak duurder uit: het duurt langer, en wat er gebouwd wordt, blijkt bij de audit niet altijd te tellen. Daarover schreven wij in 3 praktijkinzichten uit jaren IT-audit.
Wilt u weten wat een traject voor uw situatie kost? Neem vrijblijvend contact op of start met de gratis quickscan.
Wie begeleidt u
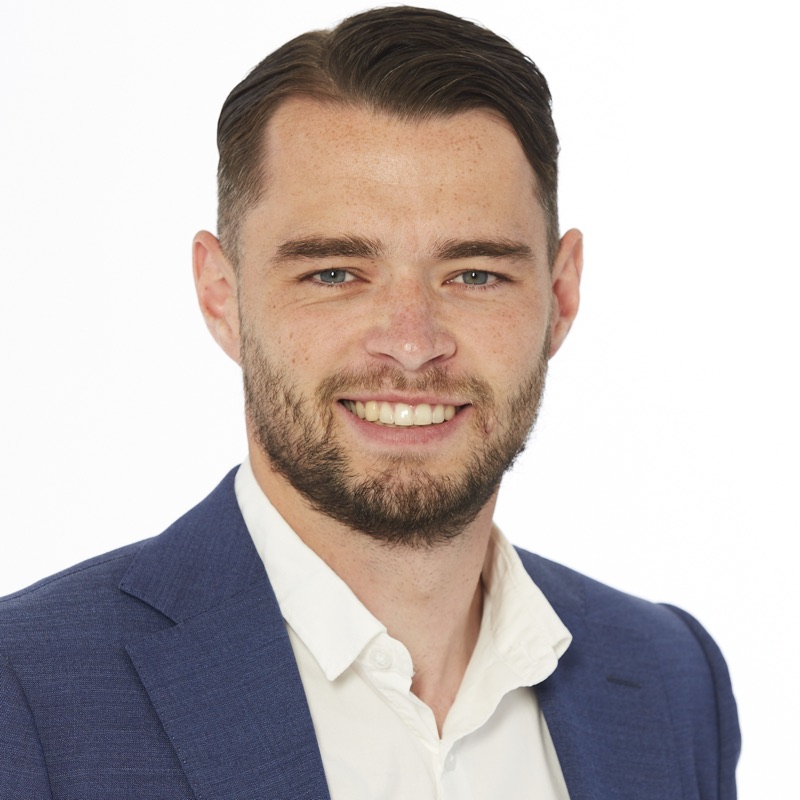
Niek Gosen RE
Managing Partner / Senior IT-auditor (RE)
Niek is Register EDP-Auditor, lid van NOREA en gecertificeerd Lead Auditor ISO. Hij werkte onder meer bij een Big 4- en een Next 5-auditkantoor en bij een certificeringsinstantie voor ISO 27001. Daardoor weet hij precies waar een certificerende instelling op let, en bouwt hij alleen wat bij de audit ook telt.
Meer over Assurency →Veelgestelde vragen
Veelgestelde vragen over ISO 27001 implementatie
Implementeert u liever ISO 9001, NEN 7510 of de BIO? Bekijk dan onze pagina over ISO-managementsystemen.
Laatst bijgewerkt:
Contact
Klaar om met ISO 27001 te starten?
Plan een vrijblijvende kennismaking. Wij nemen binnen één werkdag contact met u op.
Plan een kennismaking